Due diligence technologique : méthode, risques et décisions
Publié par : Claire-Lys d'Aubigné — Rédactrice spécialisée en tech
La due diligence technologique est l’examen des technologies d’une entreprise avant une acquisition, une levée de fonds ou une cession. Elle aide l’investisseur à répondre à trois questions : quels risques achète-t-il, la technologie peut-elle soutenir la croissance prévue et quels investissements faudra-t-il financer après l’opération ?
L’analyse porte sur les logiciels et les infrastructures, mais aussi sur les équipes, les fournisseurs, les données et les droits associés aux actifs. Son résultat ne se résume pas à une liste de défauts : il relie chaque constat important à une décision financière, contractuelle ou opérationnelle.
À quoi sert une due diligence technologique ?
Une entreprise peut gagner des clients alors que son produit devient coûteux à maintenir ou dépend d’une seule personne. La croissance passée ne suffit donc pas à démontrer que la plateforme pourra absorber le volume d’activité prévu.
La due diligence technologique, ou tech due diligence (TDD), confronte les ambitions de l’opération à la réalité des systèmes. Elle sert notamment à :
- Tester la thèse d’investissement : les outils et les équipes peuvent-ils livrer les évolutions nécessaires à la croissance attendue ?
- Repérer les risques cachés : une faille de sécurité, un composant sans maintenance ou une dépendance à un fournisseur peuvent affecter l’activité.
- Prévoir les dépenses : recrutements, remise à niveau du code, sécurisation ou migration peuvent peser sur le budget futur.
- Préparer la suite : les conclusions alimentent les discussions sur le prix et les priorités après la transaction.
La TDD intervient généralement avant la décision définitive d’investissement. Lors d’une acquisition, elle complète les analyses financières et juridiques. Avant une levée de fonds, elle aide à apprécier si les moyens techniques correspondent aux objectifs annoncés. Le vendeur peut aussi lancer sa propre revue en amont pour identifier et documenter les points sensibles.
Elle est également utile lors d’une fusion, d’un LBO, d’un build-up, qui consiste à rapprocher plusieurs entreprises, ou d’un carve-out, c’est-à-dire la séparation d’une activité de son groupe. Dans ce dernier cas, la question centrale devient : quels outils et services restent indispensables à l’activité une fois séparée ?
Ce qui la distingue des autres audits
La frontière entre due diligence technologique et due diligence IT varie selon les missions. La première met souvent l’accent sur le produit et ses perspectives ; la seconde peut accorder plus de place au système d’information interne. Le périmètre écrit compte davantage que le nom retenu.
Guide ANSSI pour protéger les systèmes d’information essentiels – Découvrez les bonnes pratiques et recommandations officielles de l’ANSSI pour renforcer la cybersécurité des systèmes d’information essentiels.
| Examen | Question principale | Limite pour l’investisseur |
|---|---|---|
| Due diligence technologique | Quels risques et investissements influencent l’opération et la croissance ? | Sa profondeur dépend des accès, du temps et du périmètre convenus. |
| Audit de code | Le logiciel est-il maintenable et quels défauts techniques présente-t-il ? | Il ne couvre pas nécessairement les équipes, les contrats ou les coûts d’infrastructure. |
| Audit de cybersécurité | Quels scénarios de compromission et quelles faiblesses de protection existent ? | Il ne suffit pas à juger la faisabilité de la feuille de route produit. |
| Audit informatique courant | Comment fonctionnent les systèmes et les pratiques actuelles ? | Il n’est pas toujours relié à un prix, à une transaction ou à un projet de croissance. |
Attention au terme « due diligence technique » : il peut aussi désigner l’examen de bâtiments ou d’équipements industriels. La mission technologique décrite ici porte sur les actifs numériques et leur organisation.
Quels domaines examiner en priorité ?
Architecture, code et capacité de croissance
L’architecture décrit la façon dont les composants du produit communiquent. L’examen cherche les parties difficiles à modifier, les interfaces fragiles et les dépendances qui pourraient ralentir une évolution ou propager une panne.
La dette technique correspond aux travaux accumulés parce que certains choix doivent être corrigés ou améliorés. Pour l’évaluer, l’auditeur examine notamment les tests, la documentation, les duplications et la facilité à modifier le code. Une dette importante n’impose pas toujours une réécriture : son impact dépend de la fréquence des changements nécessaires et du coût de maintenance.
La capacité de montée en charge se mesure face à un scénario concret : davantage d’utilisateurs, de transactions ou de données. L’équipe examine les limites connues, les résultats de tests disponibles et les ressources supplémentaires nécessaires.
Infrastructure, cloud et continuité
La revue couvre l’hébergement, la disponibilité, les sauvegardes et la reprise après incident. Une sauvegarde ne constitue une protection utile que si l’entreprise peut restaurer les données et relancer ses services dans un délai compatible avec ses besoins.
Les dépenses cloud méritent une lecture distincte : quels services coûtent le plus cher, comment leur consommation évolue-t-elle et que coûterait une hausse d’activité ? Cette démarche de suivi et d’optimisation des dépenses cloud est souvent appelée FinOps.
Cybersécurité, données et dépendances
L’examen de sécurité porte notamment sur les accès, les systèmes exposés, les vulnérabilités, la protection des données et la réponse aux incidents. Un test d’intrusion peut compléter la revue, dans les limites et avec les autorisations prévues pour la mission. Une liste de vulnérabilités ne remplace pas l’analyse de leur exploitabilité et de leurs conséquences.
La revue des données cherche à comprendre leur origine, leur qualité, leur emplacement et les responsabilités liées à leur traitement. Les exigences de protection des données personnelles entrent dans le périmètre lorsque l’activité en utilise.
Les logiciels tiers et les composants open source sont également examinés : licences, maintenance, possibilités de remplacement et dépendances critiques. Pour les fonctionnalités fondées sur des modèles automatisés, l’analyse porte aussi sur les données utilisées, les fournisseurs, les coûts d’usage et la possibilité de faire évoluer le service.
Équipes, feuille de route et propriété intellectuelle
La mission identifie les responsabilités, les compétences disponibles, le recours aux prestataires et les savoirs concentrés chez une personne clé. Elle compare ensuite la feuille de route aux effectifs et aux moyens prévus.
Enfin, la revue cherche à établir qui détient les droits sur les actifs utiles à l’activité : code, licences, noms de domaine ou brevets. Les contrats et les conclusions juridiques complètent l’examen technique ; la présence d’un code dans un dépôt ne démontre pas, à elle seule, que tous les droits nécessaires ont été acquis.
Comment se déroule la mission ?
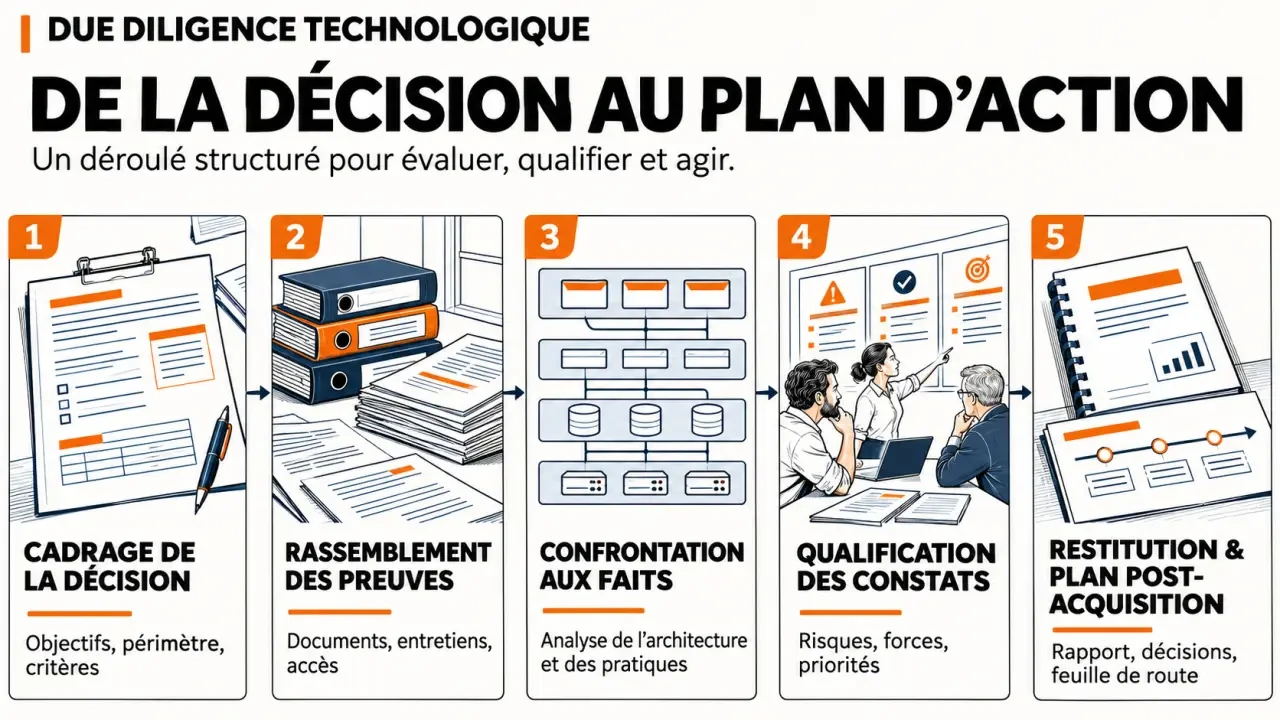
- Cadrer la décision. L’investisseur précise ses hypothèses de croissance, les entités concernées et les questions qui pourraient modifier son offre. L’équipe définit les exclusions et les accès attendus.
- Rassembler les preuves. La cible prépare les schémas d’architecture, la liste des applications et fournisseurs, les dépenses cloud, les procédures de sécurité, la feuille de route et l’organisation des équipes. Les contrats et licences pertinents complètent cet ensemble.
- Confronter les déclarations aux faits. Des entretiens avec les responsables produit, techniques et sécurité sont croisés avec les documents, les indicateurs et, lorsque l’accès le permet, une revue du code et de la configuration. Des outils d’analyse peuvent repérer des signaux ; leur interprétation reste indispensable.
- Qualifier les constats. Pour chaque risque significatif, l’équipe décrit la preuve, les conséquences possibles, la probabilité appréciée, les actions envisageables et une estimation de leur coût ou de leur effort.
- Restituer et décider. Le rapport présente les points bloquants, les incertitudes, les investissements et un plan d’action priorisé. Il précise aussi ce qui n’a pas pu être examiné.
La mission peut être conduite par une équipe interne, un expert indépendant ou un prestataire spécialisé. Elle mobilise généralement des compétences en architecture, développement, infrastructure et sécurité, avec l’appui des conseils financiers et juridiques. L’indépendance de jugement et l’accès aux preuves comptent plus qu’un intitulé de poste.
La durée et le coût dépendent notamment du nombre de systèmes, de leur complexité, des pays concernés, de la disponibilité des interlocuteurs et de la profondeur des tests. Un examen limité aux documents et aux entretiens ne donne pas le même niveau d’assurance qu’une revue avec accès technique.
Comment transformer les constats en décisions ?
Un bon critère de priorité combine impact sur l’activité, vraisemblance, urgence et coût de correction. Un code ancien n’est pas automatiquement critique. En revanche, une faiblesse sur le parcours de paiement, sans solution de reprise connue, peut l’être si elle menace directement les revenus.
Prenons un exemple illustratif : l’investisseur prévoit une forte hausse du nombre de clients d’un logiciel en ligne. La revue montre que le traitement central approche une limite de capacité et qu’aucun test ne couvre le volume visé. L’équipe peut alors estimer le chantier de montée en charge, son délai et les recrutements nécessaires. L’investisseur dispose d’une base pour ajuster son budget, négocier certaines conditions ou revoir son calendrier de croissance.
Les conclusions peuvent aussi conduire à prévoir une correction avant la signature, à demander des garanties adaptées ou à inscrire des dépenses au plan post-acquisition. Elles n’entraînent pas mécaniquement une baisse de prix : tout dépend de l’importance du risque, de ce qui est déjà intégré au prix et de la capacité de l’entreprise à le traiter.
Comment préparer la cible et gérer les limites de l’analyse ?
Pour le dirigeant qui vend ou lève des fonds, préparer la mission consiste à réunir les documents, désigner les interlocuteurs et expliquer les écarts connus. Une dette identifiée, accompagnée d’un plan réaliste, se discute plus utilement qu’un problème découvert sans contexte.
Les accès doivent rester proportionnés et confidentiels : partage documentaire contrôlé, accès limités et règles convenues pour les tests. Si le code, certains contrats ou les équipes ne sont pas accessibles, le rapport doit le signaler clairement. Une zone non examinée n’est ni une anomalie prouvée ni une garantie d’absence de risque.
Après la transaction, le plan issu de la TDD devient un outil de suivi : chaque action prioritaire reçoit un responsable, un budget et une échéance. Les premiers résultats permettent ensuite de réviser les estimations et les choix techniques.
FAQ sur la due diligence technologique
Peut-elle remettre en cause l’opération ?
Oui, si elle révèle un risque majeur que l’entreprise ne peut pas corriger à un coût ou dans un délai acceptable, par exemple l’absence de droits sur un actif central du produit. Le plus souvent, elle conduit plutôt à ajuster le calendrier, les conditions ou le budget prévu après la transaction.
Convient-elle à une jeune entreprise ?
Oui, avec une profondeur adaptée. Pour un produit récent, l’historique est court et les systèmes sont peu nombreux : l’examen porte surtout sur les choix techniques de départ, la propriété du code, la compétence de l’équipe et la capacité du produit à évoluer.
Que faire si le vendeur refuse l’accès au code ?
L’investisseur peut s’appuyer sur des entretiens, des démonstrations et des documents, en acceptant un niveau d’assurance plus faible, ou obtenir une revue du code par un tiers tenu à la confidentialité. Dans tous les cas, le rapport doit indiquer ce limite d’examen.
- Due diligence technologique : méthode, risques et décisions - 15 novembre 2026
- Management SI et business digital : quelle formation choisir ? Contenus, admission, alternance, débouchés - 14 novembre 2026
- FPS Formation professionnelle et service : SIREN, formations et organisme homonyme à ne pas confondre - 13 novembre 2026
Articles qui pourraient vous intéresser :
 Intraparis créer un compte : guide simple pour bien démarrer
 Frise chronologique IA : gagnez des heures de mise en page sans sacrifier la précision visuelle
 Transcription vidéo en texte : 120 langues et formats multiples pour automatiser votre documentation
 Conseil en intelligence artificielle : 4 piliers pour transformer vos données en levier de rentabilité