IA cybersécurité : détecter en minutes, laisser filer en secondes si l’humain sort du circuit
L’intelligence artificielle a changé la manière dont les entreprises détectent, trient et traitent les incidents de sécurité. Mais elle a aussi changé la manière dont les attaquants construisent leurs campagnes. Comprendre ce double mouvement, plutôt que de choisir un camp, permet de saisir ce que l’IA apporte réellement à la cybersécurité, et ce qu’elle ne remplace pas.
Qu’est-ce que l’IA en cybersécurité ?
L’IA en cybersécurité désigne l’ensemble des techniques (machine learning, traitement du langage naturel ou NLP, grands modèles de langage ou LLM) appliquées à la détection, l’analyse et la réponse face aux menaces numériques. Le principe de base est simple : au lieu de s’appuyer uniquement sur des signatures connues, un fichier malveillant déjà répertorié, une adresse IP blacklistée, les systèmes d’IA apprennent des comportements. Ils repèrent ce qui s’écarte d’un schéma normal, même quand ce schéma n’a jamais été vu auparavant.
Quiz : Comprendre l’IA en cybersécurité
Trois notions à distinguer
Le machine learning sert à classer et prédire à partir de grands volumes de données historiques : trafic réseau, journaux de connexion, comportements utilisateurs. Le NLP, lui, s’applique à l’analyse de texte, un e-mail de phishing, un message suspect, un rapport d’incident, pour en extraire l’intention. Les LLM et l’IA générative ajoutent une couche supplémentaire : ils peuvent résumer un incident, rédiger une règle de détection ou dialoguer avec un analyste pour accélérer une investigation. Une architecture RAG (retrieval-augmented generation) vient souvent compléter ces modèles en leur fournissant du contexte interne, base de connaissances, historique d’incidents, pour éviter les réponses approximatives.
Une cybersécurité à trois visages
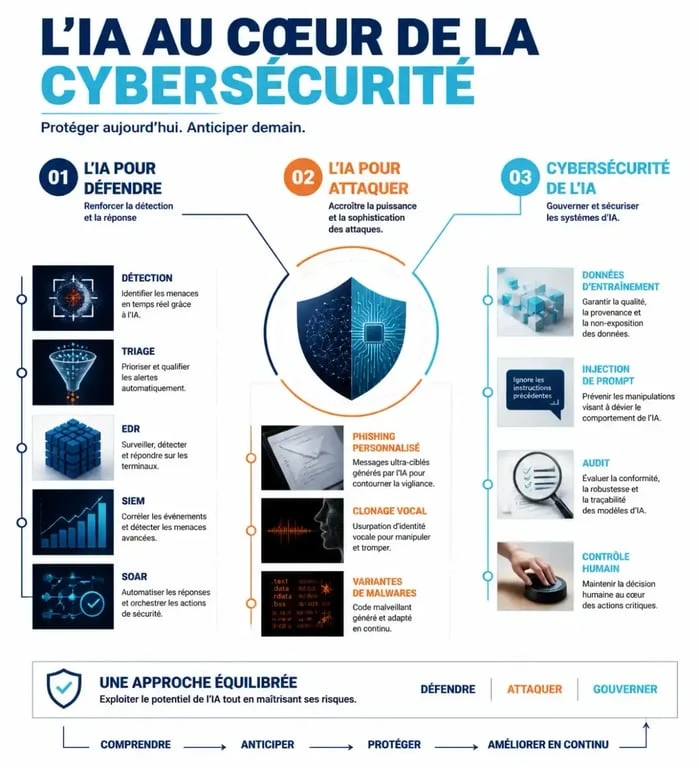
On distingue généralement la cybersécurité par l’IA (l’IA comme outil de défense), la cybersécurité face à l’IA (les menaces qu’elle engendre côté attaquant) et la cybersécurité de l’IA (la sécurisation des systèmes d’IA eux-mêmes, qui ont leurs propres failles). Cette triple lecture structure tout le reste de la réflexion, car un même système peut être à la fois un atout défensif et une nouvelle surface d’attaque.
IA pour défendre : détection, triage, réponse et automatisation
C’est le terrain où l’IA apporte le plus de valeur mesurable aujourd’hui. Les équipes de sécurité (SOC) reçoivent chaque jour des milliers d’alertes, dont la grande majorité sont des faux positifs. L’IA aide à corréler ces signaux, à les prioriser et à ne remonter aux analystes que ce qui mérite vraiment leur attention.
Détection du phishing et analyse comportementale
Les filtres anti-phishing basés sur l’IA analysent le contenu d’un message, la réputation de l’expéditeur, les liens intégrés et les schémas de langage typiques d’une tentative d’usurpation, y compris pour des attaques de spear-phishing très ciblées. En parallèle, l’analyse comportementale (UEBA) construit un profil normal pour chaque utilisateur ou machine, horaires de connexion, volumes de données consultées, applications utilisées, et déclenche une alerte dès qu’un écart significatif apparaît, par exemple une connexion à 3h du matin depuis un pays inhabituel suivie d’un téléchargement massif de fichiers.
SIEM, NDR, EDR et SOAR : l’automatisation de bout en bout
Les plateformes SIEM (Security Information and Event Management) centralisent les journaux et s’appuient sur l’IA pour repérer des corrélations invisibles à l’œil humain. Les solutions NDR (détection et réponse réseau) surveillent le trafic en temps réel, les EDR font de même au niveau des postes de travail, et les NGFW intègrent des modèles prédictifs pour anticiper des scénarios d’attaque plutôt que de simplement bloquer des signatures connues. Le SOAR (orchestration et réponse automatisée) referme la boucle : une fois une menace confirmée, il peut isoler une machine, bloquer une adresse IP ou révoquer un accès sans attendre l’intervention manuelle. Cette automatisation permet de faire passer un tri d’alertes qui prenait auparavant des heures à quelques minutes.
IA pour attaquer : nouvelles menaces et attaques augmentées
Le même socle technique profite aux attaquants. L’IA générative permet de rédiger des e-mails de phishing sans les fautes de grammaire qui trahissaient autrefois une tentative d’arnaque, de cloner une voix pour une attaque par ingénierie sociale, ou de générer des variantes de malwares capables d’échapper aux signatures classiques. Les attaques par force brute et le contournement d’authentification bénéficient aussi de modèles capables de tester des combinaisons plus intelligemment qu’un script aléatoire.
Chaque avancée défensive laisse une zone d’ombre que les attaquants explorent en premier, avant qu’elle ne soit couverte par les outils de détection. Un modèle entraîné sur les schémas de phishing d’hier repère mal les techniques de demain, et c’est dans cet angle mort que se concentrent les campagnes les plus sophistiquées : celles qui personnalisent le message selon le profil LinkedIn de la cible, ou qui adaptent le ton d’un message vocal cloné. Se limiter à une couverture immédiate, sans anticiper ce décalage, revient à courir après une menace qui garde toujours une longueur d’avance.
Cette dynamique explique pourquoi les cyberattaques deviennent plus automatisées et plus personnalisées : l’IA réduit le coût de production d’une attaque ciblée, qui nécessitait auparavant un travail de reconnaissance manuel long et coûteux pour l’attaquant.
Limites, risques et gouvernance
Les systèmes d’IA utilisés en cybersécurité ne sont pas neutres : ils ont leurs propres vulnérabilités. Un modèle de détection peut être trompé par des données d’entraînement empoisonnées, ou contourné par des exemples conçus spécifiquement pour rester sous son radar. Un LLM connecté à des données internes sans contrôle d’accès rigoureux peut devenir un vecteur de fuite d’informations sensibles s’il est manipulé par une injection de prompt malveillante.
L’approche par les risques plutôt que la confiance aveugle
La réponse structurelle à ces failles passe par une approche fondée sur les risques : cartographier où l’IA intervient dans l’infrastructure, quelles données elle traite, et quel niveau d’autonomie décisionnelle on lui accorde. Automatiser entièrement l’isolement d’une machine sur simple détection d’anomalie peut, en cas de faux positif, interrompre une activité métier critique. D’où l’importance de garder un contrôle humain sur les décisions à fort impact, même dans un système largement automatisé.
Conformité et confiance
La gouvernance de ces systèmes rejoint des enjeux plus larges de conformité et de souveraineté technologique. Documenter le fonctionnement d’un modèle, tracer ses décisions et pouvoir les auditer devient aussi important que sa performance brute en détection, notamment pour les organisations soumises à des obligations réglementaires strictes.
Cas d’usage, outils et bonnes pratiques opérationnelles
Concrètement, une équipe de sécurité qui déploie de l’IA gagne d’abord du temps sur les tâches répétitives : tri des alertes, corrélation d’indicateurs de compromission, rédaction de rapports d’incident. Un analyste SOC peut ainsi consacrer son temps à l’investigation approfondie plutôt qu’au filtrage manuel de milliers de notifications quotidiennes.
Bien choisir son périmètre d’automatisation
Toutes les tâches ne se valent pas face à l’automatisation. Le tri initial des alertes et la détection d’anomalies réseau se prêtent bien à une automatisation poussée, car les conséquences d’une erreur restent limitées et réversibles. À l’inverse, la décision finale de couper l’accès d’un utilisateur ou de notifier une autorité de régulation gagne à rester supervisée, le temps que la confiance dans le système se construise sur la durée.
Vulgariser sans perdre en précision
Pour les équipes moins matures en cybersécurité, l’enjeu n’est pas de multiplier les outils IA mais de choisir un point d’entrée cohérent avec l’existant : une solution de détection de phishing basée sur l’IA s’intègre souvent plus facilement qu’un SIEM complet, et permet de mesurer des premiers résultats concrets (volume d’alertes réduit, temps de réponse raccourci) avant d’élargir le périmètre. Cette progression par étapes évite l’écueil classique consistant à empiler des outils sophistiqués sans les capacités internes pour les exploiter pleinement.
Au final, l’IA ne remplace pas l’expertise humaine en cybersécurité, elle en change la répartition : moins de temps passé à trier, plus de temps consacré à comprendre et à anticiper. C’est cette bascule, plus que la technologie elle-même, qui distingue une équipe de sécurité qui tire parti de l’IA d’une équipe qui se contente de l’ajouter à sa liste d’outils.
- IA cybersécurité : détecter en minutes, laisser filer en secondes si l’humain sort du circuit - 15 septembre 2026
- Une marque protège un signe distinctif, pas une idée commerciale - 14 septembre 2026
- Tableau Excel GPEC : structurez les compétences et pilotez les écarts - 13 septembre 2026
Articles qui pourraient vous intéresser :
 Intraparis créer un compte : guide simple pour bien démarrer
 Frise chronologique IA : gagnez des heures de mise en page sans sacrifier la précision visuelle
 Loi Cyberscore : pourquoi la localisation de vos données conditionne votre note de sécurité
 Outils no code : 5 solutions pour créer vos applications et automatiser vos processus sans programmation